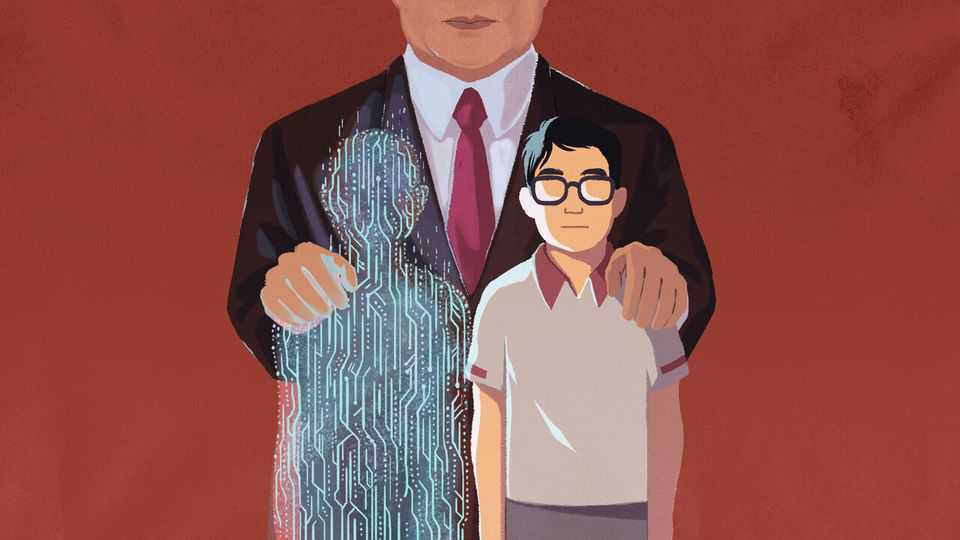
警惕“黄金三秒”背后:中国真的在AI安全上“踩油门不踩刹车”吗?
最近,“接通陌生电话先沉默3秒”的防AI拟音诈骗警示在中文互联网广泛传播。只需一声简单的“喂”,不法分子就能截取声纹并通过AI克隆骗取亲友钱财。这个微小的防诈技巧,背后牵扯出一个全球科技界的核心疑问:中国究竟如何看待人工智能(AI)的安全与风险?
很多西方观察者(包括特朗普)认为,中国为了技术竞赛会彻底放任AI发展,甚至认定中国对AI安全漠不关心。民调也显示,93%的受访中国人认为AI利大于弊(美国仅为36%)。北京方面也拒绝了与美国联手人为放慢前沿模型研发的提议,直言渲染“AI末日论”毫无益处。
但事实恰恰相反:在AI风险管控与监管落地方面,中国不仅没有落后,反而建立了全球最严苛的规则体系之一。
一、从电信诈骗到“失控假设”:全面的安全框架
中国对AI安全的担忧绝不局限于电话诈骗,而是覆盖了刑事犯罪、劳动力替代、国家安全,乃至硅谷夜不能寐的“AI失控论”。
今年9月更新的中国《人工智能安全治理框架》清晰地将风险划分为三大类:
- 模型内生安全:模型输出不可控、违背人类意图;
- 应用安全:被不法分子用于违法犯罪;
- 衍生安全:引发社会异化、认知颠覆等。
框架不仅列出了54种具体风险,还明确提出了治理手段——例如强制设置“人类介入节点”(在AI代理彻底自由活动前由人工审核并具备一键熔断机制)。
实际上,部分规定早已强制实施:
- 明确标识:AI生成的音视频必须附带显著标签。
- 快速关停机制:服务提供商一旦发现重大安全缺陷,必须立即下线相关功能。
- 技术出口管制:对顶尖AI技术的出口限制已被提上日程。
二、底层哲学差异:蒸汽机逻辑 vs AGI末日危机
随着模型愈发强大,中国官方文本对“失控”的提及频次从2024年的零星一瞥暴增至最新版的十余次。但中美在应对哲学上存在本质不同:
- 美国的担忧侧重“存在主义危机”:恐惧AI超越人类智能后开启自我进化,摆脱人类掌控。
- 中国的理解偏向“工具与驾驭”:将AI类比为蒸汽机、电力和互联网——它们重塑时代,但终究是可以被治理、约束并服务于现实发展的工具,而非不可驾驭的洪荒猛兽。
在当前中国前沿模型仍落后美国数月的情况下,要求中国与美国同步“踩刹车”,在逻辑上被视作既无必要,也符合美方维系技术霸权的自利诉求。
三、监管的特色与隐患
中国的治理逻辑融合了意识形态安全与“父爱主义”(柔性保护):
- 双重把关:既确保模型产出符合核心价值导向,又深度介入社会民生保护(如禁止向未成年人提供“虚拟恋人”或“虚拟亲属”功能)。
- 被动等待的代价:美国偏向“轻监管”,企业往往自发组织模型红队测试并呼吁建立护栏;而在中国强自上而下的监管模式下,本土企业更倾向于等待政策指令。北京咨询机构Concordia AI抽样评估发现,近期发布模型的10家中国企业中,仅有5家主动发布了安全评估报告。如果模型迭代速度超出监管预期,可能形成安全死角。
四、开源大模型的安全攻防
面对西方对中国开源大模型“容易被滥用”的质疑,中国技术界有着相反的逻辑:开源有助于集体防御。
行业人士指出,开源社区的模型在防御来自国外闭源模型的恶性网络攻击中发挥了重要作用。与此同时,针对开源模型的合规审查也在持续加码,新模型在推向公众前必须经历极其严苛的安全评估。
总结
在绝对性能指标上,中国的前沿AI模型或许仍落后美国几个月,这在高速迭代的技术竞赛中是一段不小的距离。
但若指责中国在“安全与风险管控”上缺位,则是完全误判了现实。在划定红线、出台规范、设置熔断机制这套治理逻辑上,中国早已抢先布局。